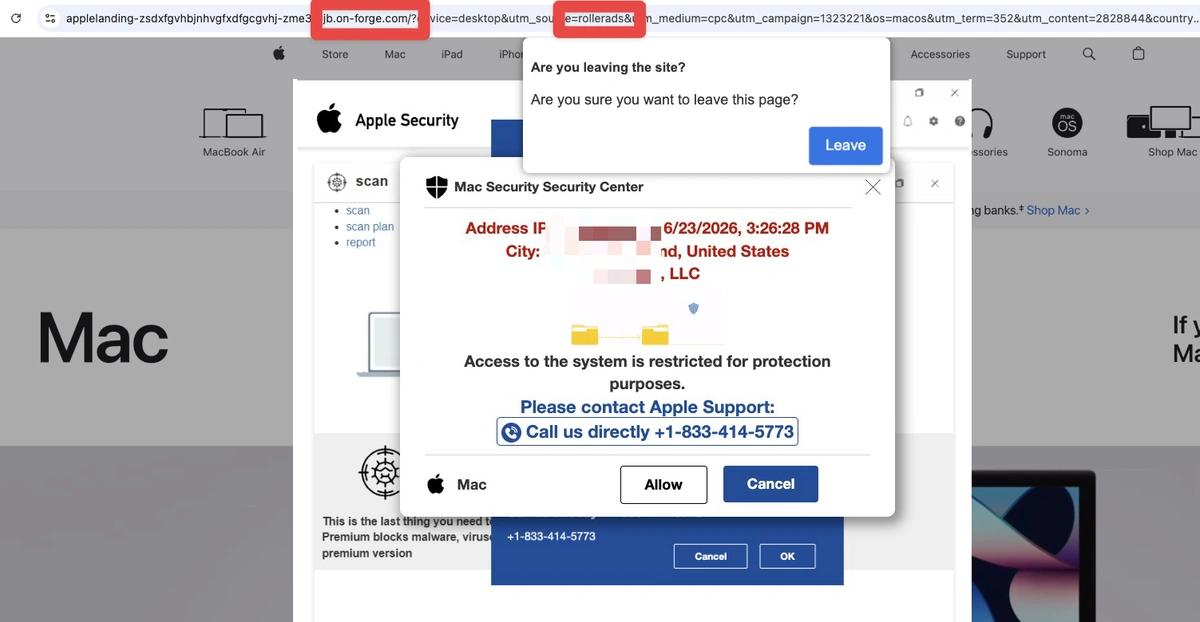
I redirect zero-click tornano al centro del dibattito sul DNS abuse. Il caso segnalato da Domain Name Wire riguarda domini che, senza alcun clic dell'utente, inoltrano il traffico verso pagine di scam, in particolare finte schermate di supporto Apple e messaggi allarmistici su presunte infezioni del computer.
Il punto non e' solo tecnico. La monetizzazione del traffico residuo dei domini parcheggiati e' una componente storica del domain investing, ma diventa problematica quando la catena pubblicitaria perde controllo sui redirect finali. Se l'utente digita un dominio non sviluppato e viene portato direttamente su una pagina fraudolenta, il confine tra monetizzazione legittima, responsabilita' degli intermediari e abuso diventa molto piu' sottile.
Leggi anche: AI e DNS abuse: perche il phishing diventa piu difficile da riconoscere
Perche il caso .ph e' rilevante
Secondo la ricostruzione pubblicata da Domain Name Wire, il problema coinvolge anche il namespace .ph, country code delle Filippine. L'intero spazio sarebbe wildcarded: in pratica, digitando un dominio .ph non registrato, la richiesta non cade semplicemente nel vuoto ma viene intercettata e monetizzata. In diversi casi osservati, quel traffico e' stato poi instradato tramite circuiti zero-click verso pagine di truffa.
Il wildcarding non e' di per se' una novita' assoluta nel mondo dei domini, ma applicato a un ccTLD intero aumenta la superficie di esposizione. Qualsiasi errore di digitazione, test manuale o visita casuale a un nome non registrato puo' diventare una sessione monetizzabile. Se nella catena entrano inserzionisti o redirect non adeguatamente controllati, il namespace rischia di associare il proprio brand a esperienze utente dannose.
Per i domain investor il tema e' delicato: molti portafogli includono domini parcheggiati o landing page di vendita che generano ricavi marginali dal traffico. Il problema nasce quando l'ottimizzazione del ricavo per visita spinge verso intermediari opachi, con piu' passaggi di redirect e minore visibilita' su cio' che l'utente vede davvero.
La catena dei redirect rende difficile attribuire responsabilita'
Nel modello zero-click, il visitatore non vede una pagina con annunci e non sceglie dove andare. Il traffico viene passato direttamente a un'altra destinazione, spesso attraverso piu' piattaforme. Anche quando una societa' di parking verifica un inserzionista iniziale, la destinazione finale puo' cambiare dopo l'approvazione o essere determinata da ulteriori broker pubblicitari.
Questa architettura rende complicato capire chi avrebbe dovuto bloccare la truffa: il registry che gestisce il wildcarding, il registrar del dominio coinvolto, la piattaforma di parking, il network pubblicitario, il broker intermedio o il titolare del dominio che ha scelto quel canale di monetizzazione. Dal punto di vista dell'utente, pero', la distinzione conta poco: il risultato visibile e' una pagina che simula un allarme di sicurezza e prova a spingere verso un contatto o un'azione fraudolenta.
Leggi anche: ICANN misura due anni di enforcement DNS Abuse: cosa cambia per registrar e registry
Cosa cambia per parking, registrar e investitori
La chiusura di grandi programmi pubblicitari per domini, come AdSense for Domains, ha reso piu' importante la ricerca di alternative di monetizzazione. Il traffico diretto continua ad avere valore, soprattutto quando arriva da domini generici, typo, vecchi link o nomi con memoria storica. Ma il valore di quel traffico dipende anche dalla sua qualita' e dalla fiducia che l'ecosistema riesce a mantenere.
Un portafoglio che manda utenti verso finte pagine di assistenza tecnica puo' creare problemi reputazionali anche quando il titolare non ha intenzione fraudolenta. Per i registrar, invece, il rischio e' ricevere segnalazioni di abuso su domini apparentemente inattivi ma usati come passaggio in una filiera pubblicitaria. Per i registry, soprattutto nei ccTLD, la questione riguarda anche la governance del namespace e la percezione di affidabilita'.
Il tema si incrocia con le discussioni piu' ampie su DNS abuse, domini appena registrati, phishing automatizzato e responsabilita' degli operatori infrastrutturali. L'abuso non passa piu' solo dal dominio registrato per una campagna malevola: puo' sfruttare traffico esistente, domini parcheggiati, sottodomini gratuiti e redirect multilivello.
Leggi anche: OpusDNS acquisisce fruits.co: la monetizzazione torna al centro del domaining
La lettura Webinvest
Il caso zero-click mostra che la monetizzazione dei domini non puo' essere valutata solo in termini di RPM o ricavo per visita. Per chi investe in domini, la domanda operativa diventa: il traffico del mio portafoglio viene gestito da partner che posso controllare, o sto delegando l'esperienza utente a una catena troppo lunga?
La risposta non implica abbandonare il parking o la monetizzazione, ma richiede piu' disciplina. Landing page chiare, partner trasparenti, monitoraggio periodico dei redirect e reazione rapida alle segnalazioni diventano parte della gestione del rischio. In un mercato in cui brand, registrar e autorita' guardano sempre piu' da vicino il DNS abuse, anche il traffico "passivo" dei domini parcheggiati puo' trasformarsi in un segnale reputazionale.
Per Webinvest, il punto centrale e' questo: il dominio non sviluppato non e' neutro se genera traffico. Se quel traffico viene monetizzato male, puo' danneggiare utenti, operatori e valore del portafoglio. La qualita' della filiera pubblicitaria diventa quindi un elemento da considerare accanto a prezzo di rinnovo, liquidita' e potenziale di rivendita.
Fonte: Domain Name Wire. Contesto: CircleID.
← Tutte le news