La crescita dei domini collegati ai Mondiali 2026 non è più soltanto un tema di registrazioni opportunistiche. Un nuovo approfondimento pubblicato su CircleID da WhoisXML API analizza GHOST STADIUM, una campagna di phishing che sfrutta il richiamo del brand FIFA, domini somiglianti e infrastrutture DNS già pronte per intercettare utenti in cerca di biglietti, streaming o informazioni sull’evento.
Il punto interessante per chi segue il mercato dei domini è che la minaccia non nasce nel momento in cui il sito fraudolento va online. Spesso comincia prima: con registrazioni apparentemente isolate, domini lasciati dormienti, gruppi di typosquatting e relazioni storiche tra nomi, IP, email e registrar. È qui che un dominio smette di essere un semplice asset speculativo e diventa parte di un’infrastruttura di rischio.
Leggi anche: Mondiali 2026, boom di domini FIFA: il rischio corre tra phishing, ticket e brand abuse
Dal dominio lookalike al clone del sito ufficiale
Secondo l’analisi ripresa da CircleID, Group-IB ha collegato GHOST STADIUM a una campagna in lingua cinese, finanziariamente motivata, costruita intorno a un clone molto curato dell’esperienza FIFA. La parte più delicata non è solo grafica: il falso sito replica anche passaggi di autenticazione, flussi multilingua e segnali visivi che possono rendere credibile l’interazione agli occhi di un utente sotto pressione.
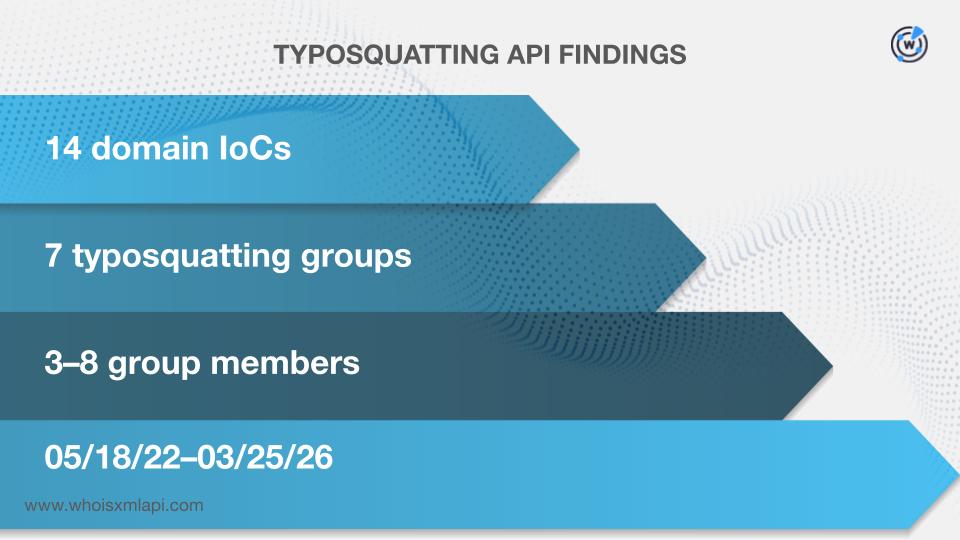
WhoisXML API ha poi rielaborato gli indicatori di compromissione emersi dall’indagine. Dopo aver escluso elementi ritenuti probabilmente legittimi o inattivi, il dataset analizzato comprendeva 33 domini e 14 indirizzi IP. Da lì sono emersi collegamenti più ampi: gruppi di typosquatting, risoluzioni DNS storiche, domini connessi via email e indirizzi IP aggiuntivi classificati come malevoli.
Questo schema conferma una lezione ormai ricorrente: negli eventi ad alta visibilità, i domini non ufficiali possono restare in una zona grigia per settimane o mesi. Alcuni generano solo traffico pubblicitario, altri vengono parcheggiati in attesa del momento giusto, altri ancora entrano direttamente in campagne di furto credenziali o frodi sui pagamenti.
Perché i dati DNS contano prima del picco mediatico
Il dato operativo più utile riguarda la tempistica. I domini osservati da WhoisXML API risultavano creati tra maggio 2025 e aprile 2026, quindi prima della piena esplosione dell’attenzione pubblica sul torneo. Alcuni nomi erano inoltre presenti in gruppi di typosquatting con varianti molto simili tra loro, un segnale che può indicare registrazioni coordinate o test di infrastruttura.
Per registrar, registry e team di brand protection, questo significa che il monitoraggio non può limitarsi al dominio esatto del marchio o alle ricerche manuali nelle settimane dell’evento. Serve guardare a stringhe vicine, combinazioni con parole transazionali, estensioni economiche, vecchie risoluzioni e relazioni tra contatti. Un dominio appena registrato può sembrare innocuo; il suo contesto DNS può raccontare una storia diversa.
Leggi anche: AI e DNS abuse: perche il phishing diventa piu difficile da riconoscere
Il rischio per utenti, brand e investitori
Per l’utente finale, il danno più evidente riguarda ticketing, merchandising, alloggi, streaming e concorsi fittizi. Tutti ambiti nei quali l’urgenza riduce la prudenza: un fan che cerca un biglietto può cliccare più facilmente un dominio credibile, soprattutto se il sito replica lingua, colori e flusso di pagamento dell’originale.
Per i brand, invece, il problema è duplice. Da un lato c’è la frode diretta, con danni economici e reputazionali. Dall’altro c’è la gestione del perimetro: non tutti i domini sospetti sono immediatamente contestabili, non tutti sono ospitati presso lo stesso registrar e non tutti espongono dati Whois utili. Le azioni devono quindi combinare monitoraggio, prove tecniche, canali di abuse e, quando necessario, strumenti legali.
Anche i domain investor dovrebbero leggere casi come questo con attenzione. Il confine tra investimento su trend reali e registrazione problematica si assottiglia quando un nome intercetta marchi, eventi ufficiali, ticket, sponsor o parole che inducono l’utente a credere in un’affiliazione. Il fatto che un dominio contenga una keyword ricercata non lo rende automaticamente un asset difendibile.
Leggi anche: ICANN mette in mora TrustName: il DNS abuse torna al centro del rapporto con i registrar
La lettura Webinvest
GHOST STADIUM è un caso utile perché sposta la discussione dal singolo dominio sospetto all’ecosistema che lo circonda. La domanda non è solo “questo nome viola un marchio?”, ma “quali altri domini, IP, email, registrar e risoluzioni storiche indicano una possibile infrastruttura coordinata?”. È una differenza importante, perché il DNS abuse moderno raramente si presenta come un singolo sito isolato.
Per chi gestisce portfolio, marketplace o servizi registrar, la lezione è pragmatica: i grandi eventi generano domanda, ma generano anche superfici di abuso. Monitorare varianti, bloccare pattern ad alto rischio e reagire rapidamente alle segnalazioni non è soltanto compliance. È un modo per proteggere il valore stesso del namespace e ridurre il rumore che colpisce anche gli operatori legittimi.
Il ciclo dei Mondiali 2026 continuerà a produrre nuove registrazioni fino alla fine del torneo. Le finestre più sensibili saranno ticketing, partite decisive, viaggi e streaming. In quelle fasi, domini registrati mesi prima possono essere attivati rapidamente. Per questo la parte più importante del lavoro non è inseguire l’ultimo sito clone, ma riconoscere prima i segnali deboli che lo rendono probabile.
Fonte: CircleID / WhoisXML API
← Tutte le news