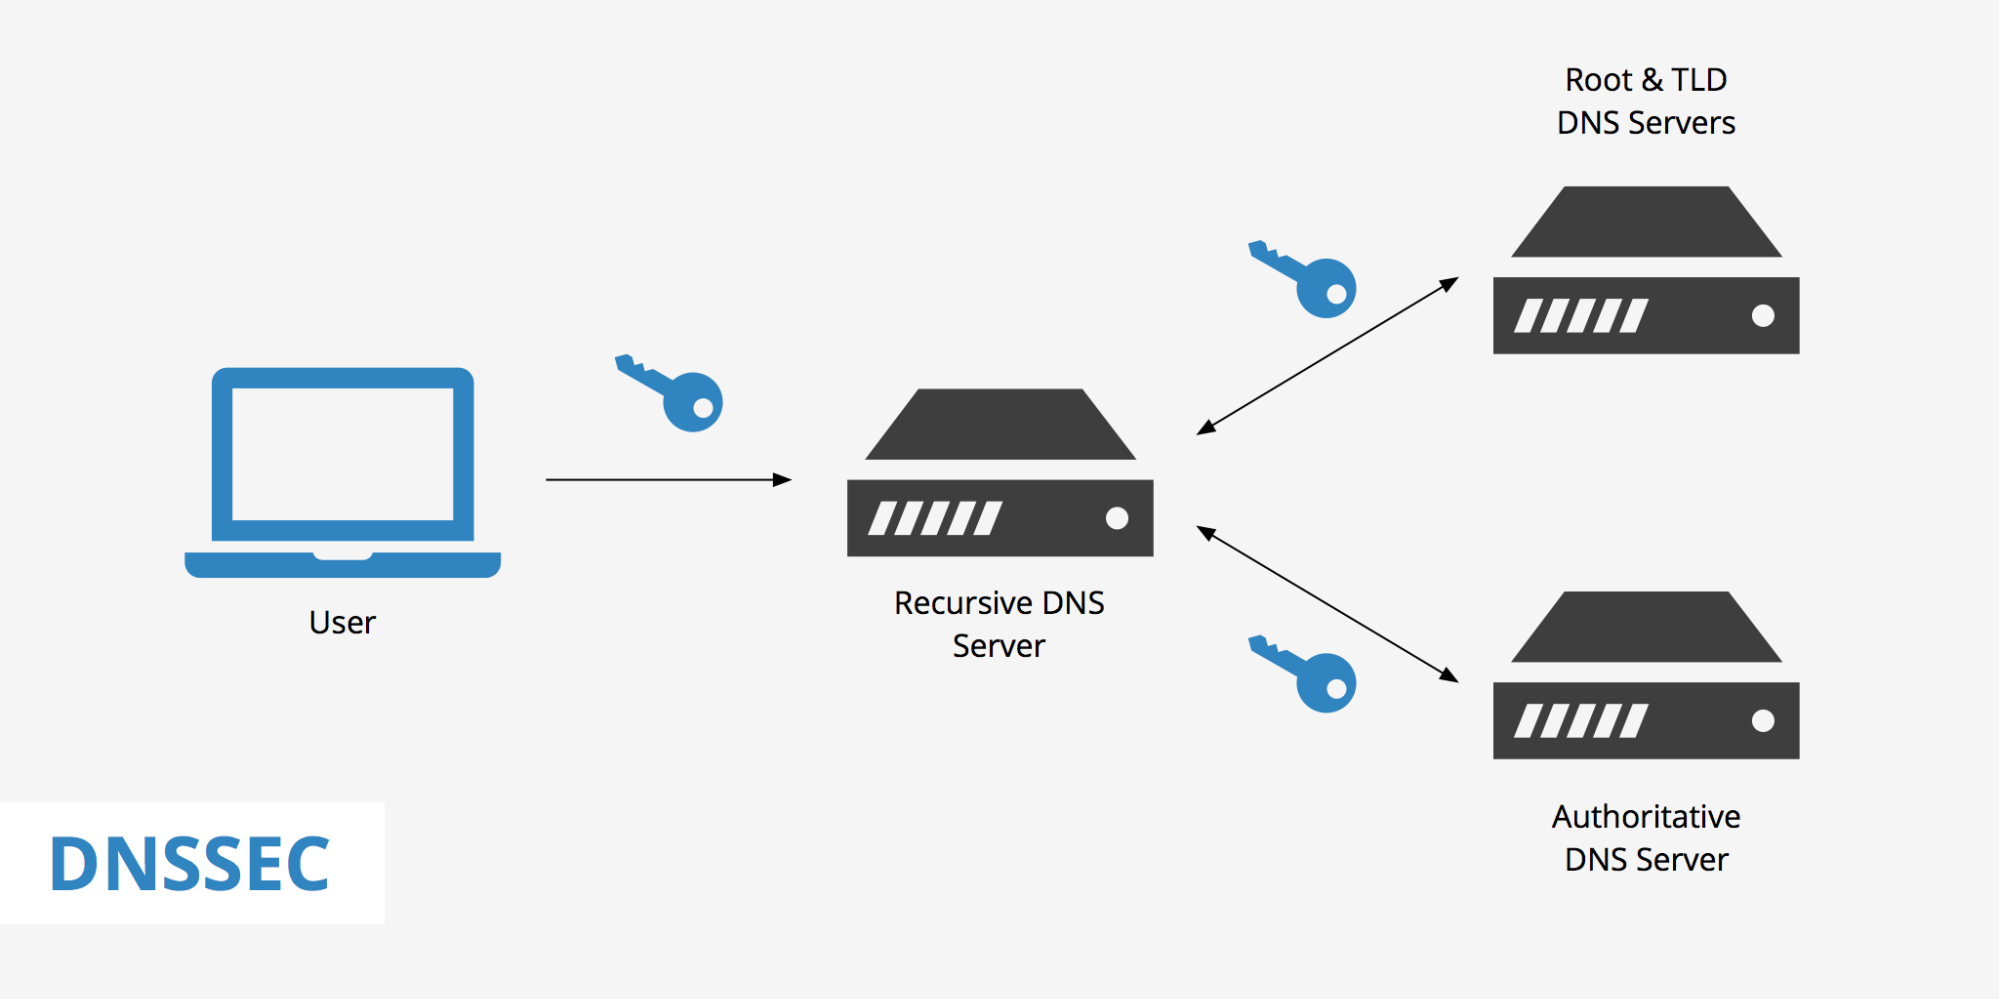
La sicurezza di un dominio non si esaurisce nel rinnovo puntuale, nel blocco registrar o in una buona gestione delle credenziali. C'e un livello piu profondo, spesso invisibile all'utente finale, che decide se la risposta DNS ricevuta da un resolver puo essere considerata autentica. E' la logica di DNSSEC, il sistema che aggiunge firme crittografiche ai record DNS e che, quando funziona correttamente, riduce il rischio di spoofing, cache poisoning e reindirizzamenti non autorizzati.
Su CircleID, Rao Naveed Bin Rais ha presentato DNSXplore, una piattaforma pubblica sviluppata dal team di ricerca della Ajman University e finanziata nell'ambito del primo ciclo dell'ICANN Grant Program. Il progetto archivia e monitora record DNSSEC relativi ai gTLD, trasformando dati tecnici difficili da leggere in uno strumento di diagnostica e osservazione per amministratori, registry, ricercatori e operatori di sicurezza.
Leggi anche: DENIC spiega il blackout DNSSEC di .de: cosa devono imparare registry e gestori domini
Perche DNSSEC resta difficile da gestire
DNSSEC risolve un problema reale: dimostrare che una risposta DNS arriva dalla zona legittima e non e stata alterata lungo il percorso. Il punto debole non e tanto il principio, quanto l'operativita. La catena di fiducia passa dalla root al TLD e poi al singolo dominio; se una chiave scade, se un record DS e incoerente o se una firma non combacia con la configurazione pubblicata, il dominio puo diventare non risolvibile per i resolver che validano DNSSEC.
Per un grande registry o per un gestore di portafogli enterprise, questo non e un dettaglio accademico. Un errore DNSSEC puo produrre indisponibilita, falsi allarmi di sicurezza e perdita di fiducia, anche quando il sito, l'hosting e l'applicazione funzionano. La difficolta aumenta per chi amministra molti domini, molti registrar o architetture distribuite tra provider DNS diversi.
Cosa osserva DNSXplore
Secondo la descrizione pubblicata su CircleID, DNSXplore opera come un crawler specializzato del DNS: non indicizza contenuti web, ma raccoglie e archivia configurazioni di sicurezza. La piattaforma monitora oltre 300 milioni di domini gTLD usando dati collegati al Centralized Zone Data Service di ICANN e mantiene una storia delle configurazioni, utile per capire quando una catena di fiducia si e rotta o quando un errore e stato introdotto.
Un dato interessante e il 74% di verifica DNSSEC indicato nell'articolo: significa che una quota rilevante delle zone osservate supera i controlli, ma resta un'area ampia di configurazioni da migliorare o da rendere piu trasparenti. Per il mercato domini, questo conferma un punto spesso sottovalutato: la sicurezza DNS non e un prodotto singolo da acquistare, ma un processo continuo da verificare.
Leggi anche: Post-quantum e DNSSEC: perché i domini devono preparare ora la prossima migrazione
Il valore per registry, registrar e investitori
Per i registry, una piattaforma di osservazione come DNSXplore puo aiutare a individuare pattern ricorrenti: TLD con piu errori, periodi in cui aumentano le rotture di firma, configurazioni deboli su domini critici. Per i registrar, il valore sta nella possibilita di trasformare un tema tecnico in supporto operativo: avvisare il cliente prima che il problema diventi downtime e offrire procedure piu robuste per il cambio di DNS provider, la rotazione delle chiavi e la pubblicazione dei record DS.
Anche il domain investor dovrebbe leggere questa notizia con attenzione. Un dominio premium non vale solo per memorabilita, traffico o estensione. Vale anche per la sua capacita di diventare infrastruttura affidabile. Quando un acquirente enterprise valuta un dominio, soprattutto in settori regolati o ad alto rischio phishing, la postura DNS e parte della due diligence. DNSSEC configurato male puo essere un freno; DNSSEC gestito bene puo diventare un segnale di maturita.
Leggi anche: DELEG nel DNS: perché ICANN guarda a una delega più sicura tra registry e resolver
Dal controllo manuale alla visibilita storica
La differenza tra un semplice lookup DNSSEC e un archivio storico e sostanziale. Un controllo puntuale dice se oggi una configurazione funziona. Un archivio permette di capire se il problema e nuovo, ricorrente, legato a una migrazione o a un cambio di chiavi. In caso di incidente, questa dimensione temporale e spesso cio che consente di distinguere un errore operativo da un evento sospetto.
La disponibilita di dashboard e dati aggregati puo inoltre ridurre una barriera culturale. Molte organizzazioni esitano ad adottare DNSSEC per il timore di rompere la risoluzione del dominio. Rendere visibili gli errori, mostrarne la frequenza e fornire un percorso diagnostico piu leggibile puo favorire una maggiore adozione, soprattutto tra operatori medio-piccoli che non dispongono di team DNS dedicati.
Leggi anche: DNS hijacking e Registry Lock: perché il dominio critico va protetto a livello registry
La lettura Webinvest
DNSXplore va letto come un segnale della direzione in cui si muove il mercato: meno fiducia cieca nella configurazione dichiarata e piu misurazione continua dello stato reale del DNS. Per chi compra, vende o gestisce domini, la catena di fiducia non e un tema riservato agli ingegneri di rete. E' una componente del valore operativo del nome.
Nei prossimi anni, tra nuovi gTLD, automazione AI, phishing piu credibile e requisiti crescenti di compliance, i domini con governance tecnica debole saranno piu esposti. Strumenti pubblici e osservabili come DNSXplore possono aiutare il settore a passare da una sicurezza dichiarata a una sicurezza verificabile. Per Webinvest, questo e il punto: il dominio premium del futuro non dovra solo essere breve, memorabile o difendibile. Dovra anche dimostrare di risolvere in modo affidabile.
Fonte: CircleID
← Tutte le news